NIS2 is van kracht: wat betekent dit voor de beveiliging van uw netwerk?

Sinds 15 augustus 2026 is de Cyberbeveiligingswet van kracht. Deze wet is de Nederlandse uitwerking van de Europese NIS2-richtlijn en stelt strengere eisen aan de digitale weerbaarheid van organisaties.

Voor organisaties die onder de wet vallen, is cybersecurity daarmee niet langer alleen een technisch aandachtspunt. Bestuurders en directies zijn medeverantwoordelijk voor de digitale veiligheid en organisaties moeten kunnen aantonen dat zij passende maatregelen nemen om cyberrisico’s te beheersen.

Maar wat betekent dit in de praktijk voor uw netwerk?

Een veilig netwerk als basis

Vrijwel alle digitale processen binnen een organisatie maken gebruik van het netwerk. Medewerkers, apparaten, applicaties, cloudomgevingen en externe leveranciers zijn ermee verbonden.

Wanneer een aanvaller toegang krijgt tot het netwerk, kan deze zich mogelijk verder door de organisatie bewegen. Denk aan het benaderen van gevoelige gegevens, het verstoren van systemen of het verspreiden van ransomware.

Een goed beveiligd netwerk is daarom een belangrijk onderdeel van de maatregelen die nodig zijn om aan de Cyberbeveiligingswet te voldoen. NIS2 vraagt niet om één specifieke oplossing of leverancier, maar wel om passende technische en organisatorische maatregelen die aansluiten bij de risico’s van uw organisatie.

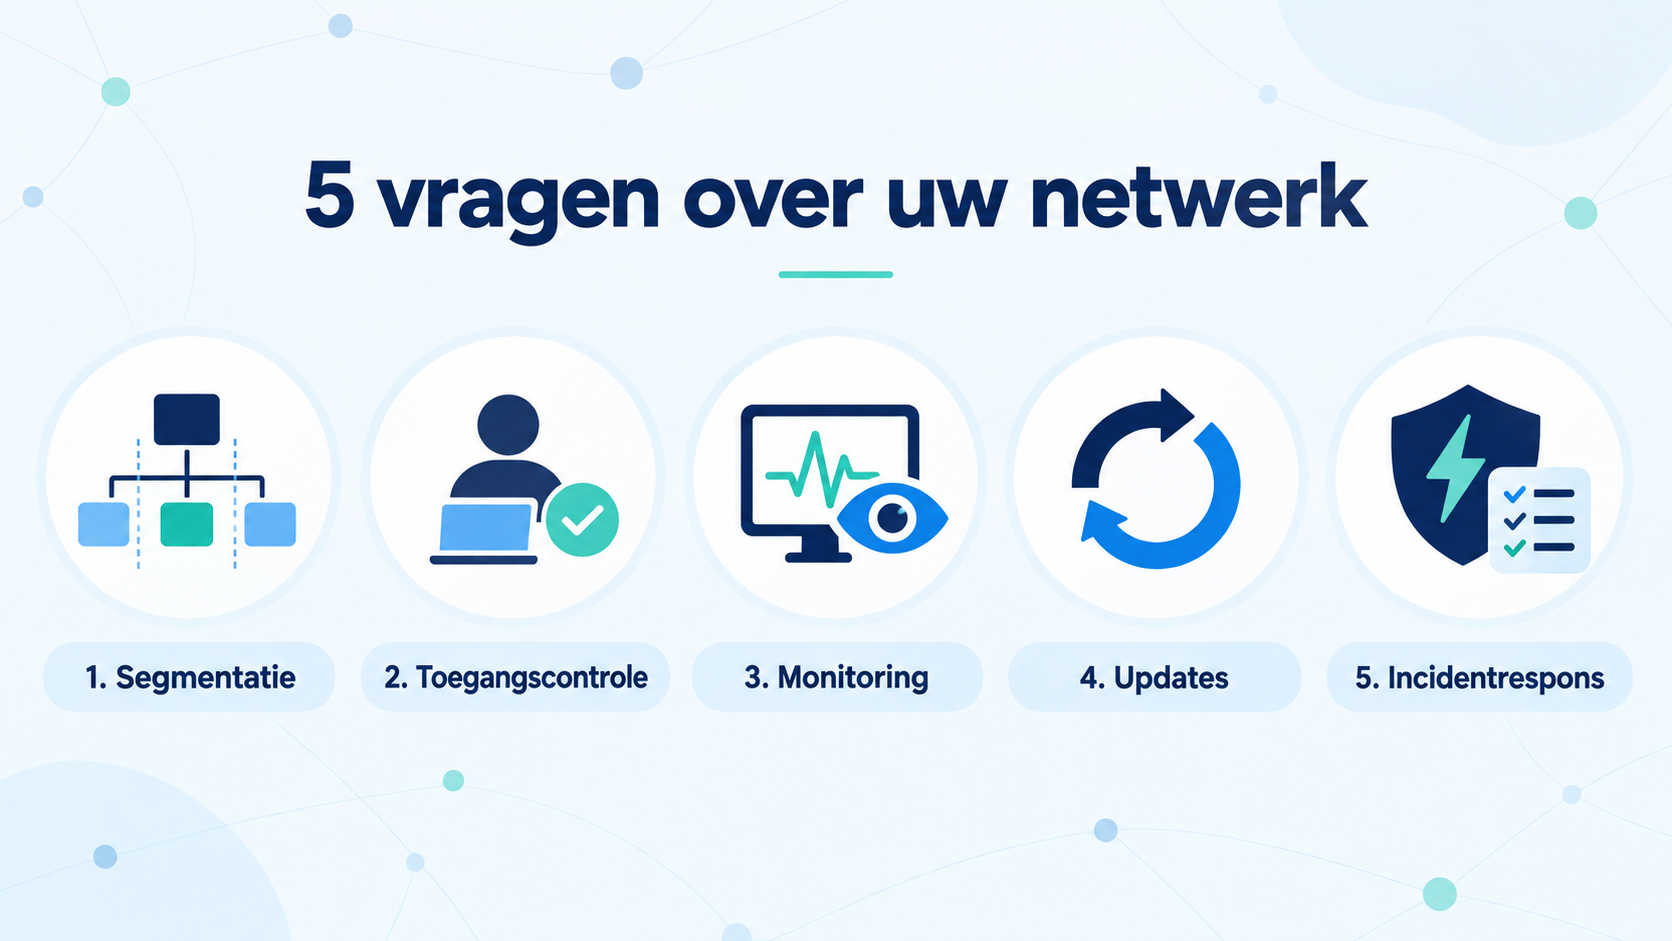
Vijf vragen over uw netwerk

Wilt u weten hoe uw organisatie ervoor staat? Begin dan met deze vijf vragen:

1. Is het netwerk logisch en veilig gesegmenteerd?

Netwerksegmentatie zorgt ervoor dat niet iedere gebruiker of ieder apparaat automatisch toegang heeft tot alle systemen. Verschillende onderdelen van het netwerk worden van elkaar gescheiden.

Komt een aanvaller binnen op één onderdeel? Dan helpt segmentatie voorkomen dat deze zich eenvoudig door het volledige netwerk kan bewegen.

2. Weet u wie en wat toegang heeft?

Organisaties gebruiken steeds meer laptops, smartphones, printers, camera’s, sensoren en andere verbonden apparaten. Ook leveranciers en externe medewerkers kunnen toegang nodig hebben.

Het is belangrijk om voortdurend inzicht te hebben in welke gebruikers en apparaten met het netwerk verbonden zijn. Alleen bekende en gecontroleerde gebruikers en apparaten zouden toegang mogen krijgen tot de systemen die zij nodig hebben.

3. Wordt afwijkend netwerkverkeer tijdig opgemerkt?

Cyberaanvallen vinden niet alleen buiten kantooruren plaats. Continue monitoring helpt om verdachte patronen en afwijkend netwerkverkeer vroeg te herkennen.

Denk aan een apparaat dat plotseling grote hoeveelheden data verstuurt, opvallende inlogpogingen of communicatie met een onbekende bestemming. Hoe eerder een afwijking wordt ontdekt, hoe sneller een organisatie kan ingrijpen.

4. Worden kwetsbaarheden en updates structureel beheerd?

Verouderde software en apparatuur kunnen bekende kwetsbaarheden bevatten. Aanvallers maken daar actief gebruik van.

Daarom is het belangrijk om netwerkapparatuur, firewalls en andere systemen structureel te controleren en tijdig te voorzien van beveiligingsupdates. Dit moet geen eenmalige actie zijn, maar onderdeel worden van een vast en aantoonbaar proces.

5. Is duidelijk wat er gebeurt bij een beveiligingsincident?

Een incident is nooit volledig uit te sluiten. Daarom moet vooraf duidelijk zijn wie welke actie onderneemt wanneer er iets misgaat.

Welke systemen moeten worden geïsoleerd? Wie onderzoekt het incident? Hoe blijft de organisatie functioneren? En wanneer moet het incident bij de bevoegde instantie worden gemeld?

Een goed voorbereid incidentresponsplan voorkomt dat kostbare tijd verloren gaat wanneer iedere minuut telt.
Van losse oplossingen naar één beveiligingsaanpak

NIS2 vraagt om meer dan het plaatsen van een firewall of het installeren van beveiligingssoftware. Het gaat om een samenhangende aanpak waarbij preventie, toegangscontrole, monitoring, detectie en incidentrespons op elkaar aansluiten.

Technologieën zoals netwerksegmentatie, Zero Trust, veilige netwerktoegang en geautomatiseerde dreigingsdetectie kunnen hierbij helpen. Maar de inrichting moet altijd passen bij de organisatie, de gebruikte systemen en de belangrijkste risico’s.

Een veilig netwerk vormt daarmee een belangrijk onderdeel van digitale weerbaarheid, maar staat nooit op zichzelf. Ook beleid, verantwoordelijkheden, medewerkers, leveranciers en noodprocedures spelen een rol.

Weet u hoe uw netwerk ervoor staat?

Nu de Cyberbeveiligingswet van kracht is, is alleen zeggen dat de beveiliging “goed geregeld” is niet voldoende. Organisaties moeten inzicht hebben in hun risico’s en kunnen onderbouwen welke maatregelen zij hebben genomen.

Kunt u de vijf vragen uit dit artikel met zekerheid beantwoorden? Dan heeft u een goede basis. Twijfelt u bij één of meerdere onderdelen? Dan is dit het moment om uw netwerkomgeving verder te laten onderzoeken.

Neem contact op met onze adviseurs. IP Security kijkt samen met u naar de huidige inrichting, mogelijke risico’s en passende stappen om uw netwerk veiliger en weerbaarder te maken.

Meer informatie?

Wilt u meer weten over onze dienstverlening en de mogelijkheden voor uw organisatie? Neem dan contact met ons op. Wij gaan graag met u in gesprek.

Vul het contactformulier in of bel ons op 078-8902227. Wij zijn bereikbaar op werkdagen van 09:00 uur tot 17:00 uur.